Firewall Website: Bagaimana Ia Melindungi Website Daripada Serangan Siber
Apa Itu Website Firewall Sebenarnya?
Bayangkan anda memiliki sebuah kedai fizikal yang sangat popular di tengah kota Kuala Lumpur. Setiap hari, beribu orang datang berkunjung. Namun, dalam ribuan pelanggan yang jujur, pasti ada beberapa individu yang berniat jahat untuk mencuri barang atau merosakkan harta benda kedai anda. Untuk mengelakkan perkara ini, anda mengupah seorang pengawal keselamatan yang berdiri tepat di pintu masuk. Pengawal ini akan memeriksa setiap individu yang ingin masuk. Jika seseorang membawa senjata atau berkelakuan mencurigakan, pengawal tersebut akan menghalang mereka daripada masuk sebelum mereka sempat melakukan kerosakan.
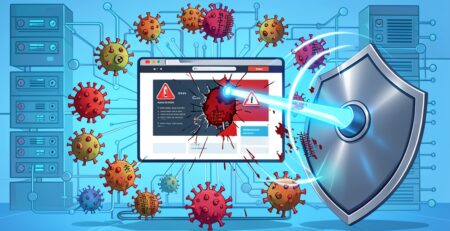
Dalam dunia digital, pengawal keselamatan ini adalah apa yang kita panggil sebagai website firewall atau lebih tepat lagi, Web Application Firewall (WAF). Ia bertindak sebagai lapisan pertahanan pertama yang menapis trafik internet sebelum trafik tersebut sampai ke pelayan (server) website anda. Tanpa perlindungan ini, website anda terdedah secara terbuka kepada sesiapa sahaja, termasuk penggodam yang mencari lubang keselamatan untuk dieksploitasi.
Ramai pemilik bisnes di Malaysia menganggap bahawa memasang antivirus pada komputer sudah memadai. Hakikatnya, serangan siber hari ini tidak lagi menyasarkan komputer peribadi semata-mata, tetapi terus menyerang aplikasi web. Oleh itu, memahami bagaimana website firewall berfungsi adalah langkah kritikal bagi sesiapa yang ingin memastikan kelangsungan operasi perniagaan atas talian mereka tanpa gangguan teknikal yang mengejutkan.
Bagaimana Website Firewall Melindungi Data Anda
Secara teknikal, website firewall beroperasi pada lapisan aplikasi (Layer 7 dalam model OSI). Ini bermakna ia tidak hanya melihat dari mana trafik itu datang (seperti firewall rangkaian biasa), tetapi ia melihat apa yang dibawa oleh trafik tersebut. Ia menganalisis permintaan HTTP yang dihantar oleh pelawat dan membandingkannya dengan set peraturan yang telah ditetapkan.
Jika permintaan tersebut kelihatan seperti cubaan untuk menyuntik kod berbahaya ke dalam pangkalan data anda, WAF akan menyekat permintaan itu serta-merta. Proses ini berlaku dalam masa milisaat, jadi pelawat biasa tidak akan merasa sebarang gangguan, manakala penyerang akan menerima mesej ralat atau disekat sepenuhnya daripada mengakses laman web anda.
Perbezaan Antara Network Firewall dan WAF
Sering kali berlaku kekeliruan antara firewall rangkaian tradisional dengan WAF. Walaupun kedua-duanya bertujuan untuk keselamatan, skop kerja mereka sangat berbeza. Network firewall berfungsi seperti pagar luar rumah yang mengawal siapa yang boleh masuk ke kawasan halaman berdasarkan alamat IP atau port tertentu. Namun, sebaik sahaja seseorang melepasi pagar tersebut, network firewall tidak lagi memantau apa yang mereka lakukan di dalam rumah.
WAF pula adalah seperti pengawal peribadi yang mengikut tetamu tersebut masuk ke dalam rumah dan memantau setiap pergerakan mereka. Jika tetamu itu cuba membuka laci meja yang berkunci, WAF akan segera bertindak. Inilah sebabnya mengapa anda memerlukan website security services yang komprehensif kerana pergantungan kepada satu jenis firewall sahaja tidak mencukupi untuk menangkis serangan moden yang semakin kompleks.
Jenis Serangan yang Disekat oleh Website Firewall
Dunia siber penuh dengan pelbagai teknik serangan. Ada yang dilakukan secara automatik menggunakan bot, dan ada yang dilakukan secara manual oleh penggodam mahir. WAF direka untuk mengenali corak serangan ini sebelum ia sampai ke server anda.
SQL Injection (SQLi)
SQL Injection berlaku apabila penyerang memasukkan kod SQL berbahaya ke dalam borang input website anda, seperti ruangan carian atau borang log masuk. Tujuannya adalah untuk memanipulasi pangkalan data anda supaya mereka boleh mencuri data pengguna, menukar kata laluan, atau memadam seluruh data syarikat. Website firewall akan mengesan kata kunci SQL yang tidak sepatik dalam input pengguna dan menyekat permintaan tersebut sebelum ia sampai ke pangkalan data.
Cross-Site Scripting (XSS)
Dalam serangan XSS, penggodam menyuntik skrip JavaScript berbahaya ke dalam halaman web yang dilihat oleh pengguna lain. Contohnya, mereka mungkin meletakkan skrip pada ruangan komen. Apabila pelawat lain membaca komen tersebut, skrip itu akan berjalan secara automatik di pelayar web pelawat dan mencuri cookie atau sesi log masuk mereka. WAF mampu mengesan corak skrip yang mencurigakan ini dan membersihkannya (sanitization) sebelum ia dipaparkan kepada pengguna.
Serangan DDoS (Distributed Denial of Service)
DDoS adalah serangan yang bertujuan untuk melumpuhkan website dengan menghantar trafik palsu dalam jumlah yang sangat besar secara serentak. Ini menyebabkan server menjadi terlalu beban (overload) dan akhirnya terhenti (crash). Walaupun WAF bukan alat utama untuk melawan DDoS skala besar, banyak penyedia WAF moden kini menyepadukan perlindungan DDoS yang boleh menapis trafik bot dan hanya membenarkan trafik manusia yang sah masuk.
| Jenis Serangan | Cara Ia Berfungsi | Tindakan Website Firewall |
|---|---|---|
| SQL Injection | Manipulasi pangkalan data melalui input borang. | Menyekat kod SQL yang tidak sah dalam input. |
| XSS | Suntikan skrip berbahaya ke paparan pengguna. | Menapis skrip JavaScript yang mencurigakan. |
| DDoS | Banjiran trafik palsu untuk melumpuhkan server. | Menapis trafik bot dan mengehadkan kadar permintaan. |
| Brute Force | Cuba teka kata laluan secara berulang kali. | Menyekat IP yang gagal log masuk berkali-kali. |
Kelebihan Menggunakan Website Firewall untuk Bisnes
Bagi pemilik bisnes yang menggunakan ewallzsolutions.com untuk membina kehadiran digital, keselamatan tidak seharusnya menjadi perkara terakhir yang difikirkan. Pelaburan dalam WAF memberikan ketenangan minda yang tidak ternilai.
- Perlindungan Data Pelanggan: Kehilangan data pelanggan bukan sahaja merosakkan reputasi, tetapi boleh menyebabkan tindakan undang-undang di bawah Akta Perlindungan Data Peribadi (PDPA).
- Kestabilan Website: Dengan menyekat bot jahat dan serangan DDoS, website anda akan kekal stabil dan pantas untuk diakses oleh pelanggan sebenar.
- Kepatuhan Standard Industri: Bagi bisnes yang mengendalikan transaksi pembayaran, penggunaan WAF adalah syarat wajib dalam standard PCI DSS (Payment Card Industry Data Security Standard).
- Pengurangan Beban Server: Kerana trafik sampah ditapis di peringkat firewall, server anda tidak perlu bekerja keras untuk memproses permintaan yang tidak berguna.
Penting untuk diingat bahawa tiada sistem keselamatan yang 100 persen kalis serangan. Namun, menggunakan website firewall mengurangkan risiko serangan berjaya sehingga tahap yang sangat minimum, menjadikannya jauh lebih sukar bagi penggodam untuk menceroboh masuk.
Cara Memilih Website Firewall yang Sesuai
Tidak semua firewall dicipta sama. Ada yang berbentuk perisian yang dipasang pada server, dan ada yang berasaskan awan (Cloud-based). Untuk kebanyakan pemilik website di Malaysia, penyelesaian berasaskan awan adalah pilihan terbaik kerana ia lebih mudah dikendalikan dan tidak membebankan sumber server sendiri.
Apabila memilih, pastikan anda melihat kepada ciri-ciri berikut:
- Kemudahan Konfigurasi: Adakah ia mempunyai dashboard yang mudah difahami atau memerlukan kepakaran teknikal yang tinggi?
- Kemas Kini Automatik: Ancaman siber berubah setiap jam. Firewall anda mestilah mempunyai pangkalan data ancaman yang sentiasa dikemas kini secara automatik.
- Kesan Terhadap Kelajuan: Pastikan firewall tersebut tidak menyebabkan website anda menjadi lembap. Pilih penyedia yang mempunyai rangkaian Content Delivery Network (CDN) yang luas.
- Sokongan Teknikal: Jika berlaku “false positive” (di mana pelanggan sebenar disekat secara tidak sengaja), anda perlukan sokongan teknikal yang pantas untuk membetulkan peraturan firewall tersebut.
Bagi mereka yang tidak mempunyai masa untuk menguruskan semua aspek teknikal ini, melanggan website maintenance packages adalah langkah bijak. Dengan bantuan pakar, konfigurasi firewall anda akan sentiasa dioptimumkan mengikut keperluan semasa bisnes anda.
Kesimpulan
Dalam era digital yang penuh dengan risiko, memiliki website firewall bukan lagi satu pilihan, tetapi satu keperluan. Ia adalah benteng pertahanan yang memastikan data sensitif anda selamat, reputasi jenama anda terjaga, dan pengalaman pengguna kekal lancar tanpa gangguan serangan siber. Dengan memahami cara ia menapis trafik dan menyekat ancaman seperti SQL Injection dan XSS, anda boleh membuat keputusan yang lebih tepat dalam melindungi aset digital anda.
Jangan tunggu sehingga website anda digodam atau mengalami downtime yang lama baru hendak bertindak. Mulakan langkah keselamatan anda hari ini dengan mengintegrasikan sistem perlindungan yang kukuh agar anda boleh fokus sepenuhnya kepada pertumbuhan perniagaan tanpa perlu risau tentang ancaman di alam maya.
Soalan Lazim (FAQ)
1. Adakah website firewall akan memperlahankan website saya?
Jika dikonfigurasi dengan betul, kesannya adalah sangat minimal. Malah, banyak penyedia WAF berasaskan awan turut menyediakan fungsi CDN yang sebenarnya boleh mempercepatkan masa loading website anda dengan menyimpan cache di lokasi yang lebih dekat dengan pengguna.
2. Bolehkah saya menggunakan firewall percuma?
Ada beberapa pilihan percuma, tetapi ia biasanya mempunyai had yang sangat ketat dan tidak menawarkan sokongan teknikal. Untuk kegunaan bisnes, versi berbayar adalah lebih disyorkan kerana ia menawarkan perlindungan yang lebih menyeluruh dan kemas kini ancaman yang lebih pantas.
3. Adakah WAF menggantikan keperluan untuk mengemas kini plugin website?
Tidak. WAF adalah lapisan perlindungan tambahan. Anda tetap perlu mengemas kini CMS, tema, dan plugin anda secara berkala. WAF membantu menutup lubang keselamatan sementara menunggu kemas kini rasmi dikeluarkan oleh pembangun perisian.
4. Apa itu “false positive” dalam konteks website firewall?
False positive berlaku apabila firewall tersalah anggap trafik pelanggan yang sah sebagai serangan dan menyekat akses mereka. Ini biasanya berlaku jika peraturan firewall terlalu ketat. Sebab itu, pemantauan berkala diperlukan untuk melaraskan peraturan tersebut.
5. Adakah saya memerlukan WAF jika website saya hanya blog kecil?
Ya, walaupun website anda kecil, penggodam biasanya menggunakan bot automatik yang menyerang mana-mana website yang mempunyai kelemahan, tanpa mengira saiz bisnes. Perlindungan asas tetap penting untuk mengelakkan blog anda digunakan sebagai medium untuk menyebarkan spam atau malware.